Approfondimenti / Sicurezza
Chi vede che cosa, e chi ha fatto che cosa
La sicurezza non è un’aggiunta: è il modo in cui il programma è costruito. Ogni voce di menu e ogni pulsante rispondono a un permesso, ogni azienda ha il suo database, e ogni documento dice chi l’ha modificato e quando.
5
azioni distinte per funzione: vedere, creare, modificare, eliminare, stampare
12
caratteri minimi per ogni password
24
mesi di registro degli accessi, con la pulizia automatica
Utenti e ruoli
I permessi si danno per funzione
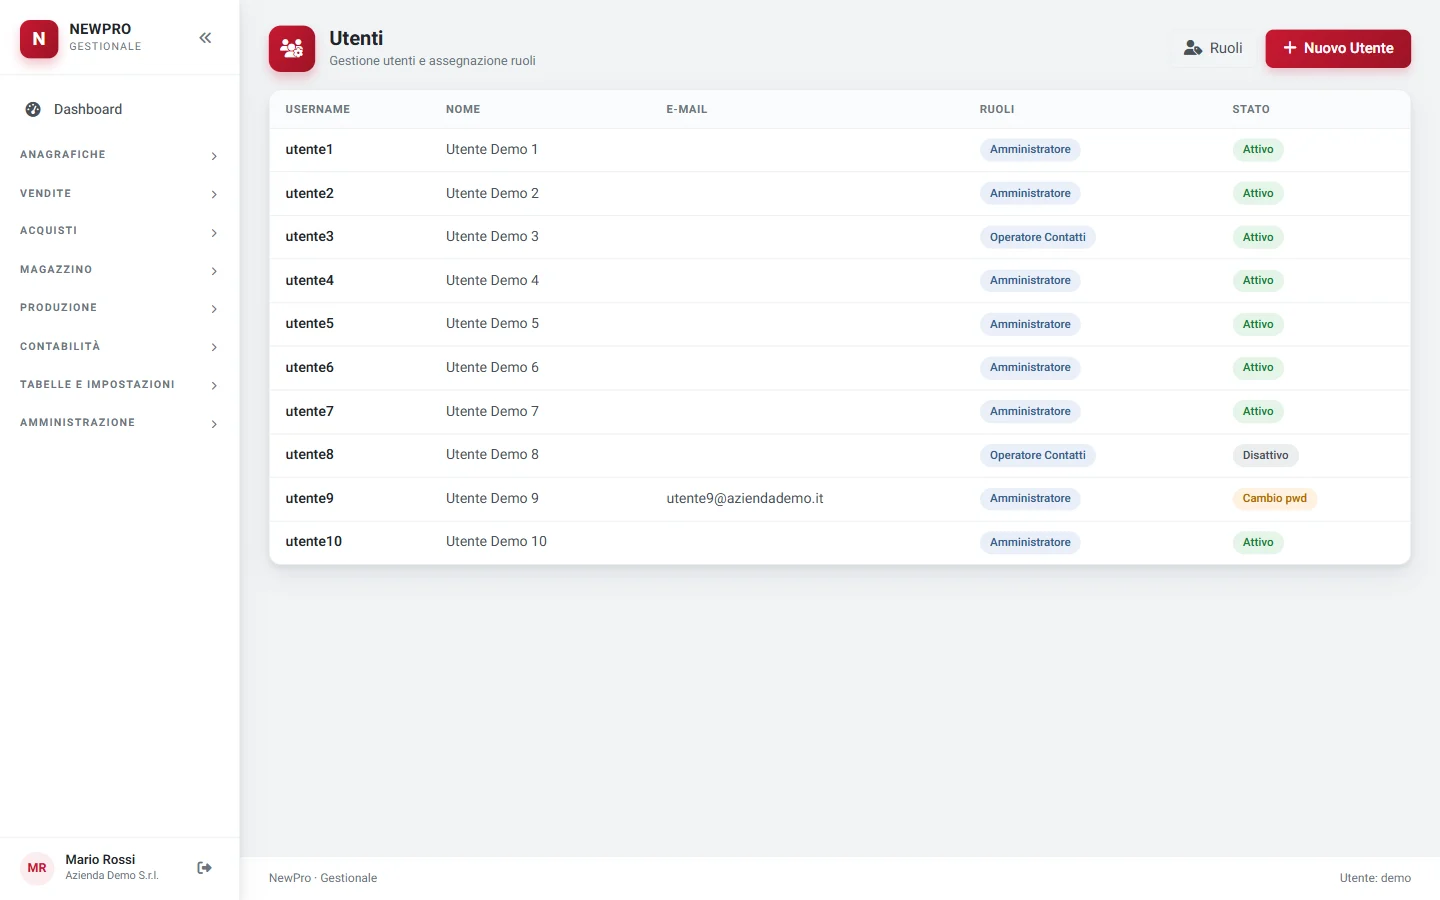
Un ruolo è un insieme di permessi, maschera per maschera: vedere, creare, modificare, eliminare, stampare. I ruoli pronti coprono i casi comuni e si possono modificare; per le eccezioni se ne crea uno su misura. Il permesso vale anche per chi prova ad arrivare a una funzione per indirizzo: non è questione di nascondere i bottoni.
- Ruoli pronti: vendite, acquisti, magazzino, produzione, contabile, consultazione
- Un cambio di permessi si sente entro due minuti, senza rifare l’accesso
- Disattivare un utente non cancella lo storico delle sue operazioni
- Alcuni permessi delicati non stanno in nessun ruolo: si danno a mano
- L’esportazione dell’archivio intero richiede un permesso a parte
Moduli
Ognuno vede solo la sua parte
Tre livelli, ognuno col suo compito: la società decide se un modulo esiste, la persona se lo vede, i permessi che cosa ci può fare. A modulo spento la voce di menu non esiste e la funzione risponde «non disponibile» anche a chi prova ad andarci per indirizzo. Spegnere un modulo non cancella i dati.
In pratica
- Moduli accesi società per società
- Spunta per persona: senza, il modulo non si vede
- Stampe e lavori automatici di un modulo spento spariscono dagli elenchi
- Alla riattivazione dati e abilitazioni ricompaiono come prima
Più aziende
Database separati, e l’elenco delle aziende non è pubblico
Ogni società ha il suo database: nessuno vede i dati di nessuno, e il backup di un’azienda è un file solo. L’accesso avviene in due passi: prima le credenziali, poi la scelta della società fra quelle assegnate a quella persona. Prima della password nessuno vede i nomi delle aziende gestite.
In pratica
- Una società non assegnata all’utente viene rifiutata, dicendolo
- Società e ditta si cambiano dal badge, senza ridigitare la password
- I ruoli valgono su tutte le aziende della persona
- Fra i due passi la password non resta nel browser
Tracciamento
Due persone sullo stesso documento non si pestano i piedi
Ogni documento porta chi l’ha modificato e quando. Se un collega ha già aperto lo stesso documento, in cima compare il suo nome e da quanto tempo. Chi salva per secondo viene fermato con il nome di chi ha modificato e l’ora, invece di sovrascrivere in silenzio il lavoro dell’altro.
In pratica
- «Aperto anche da…», con il tempo trascorso
- Il secondo salvataggio è fermato e spiegato
- Un documento aperto da un collega non si può eliminare
- Ricarica dei dati aggiornati con un pulsante
Accessi
Password cifrate e un registro che dice la verità
Le password sono cifrate e nessuno le può leggere, nemmeno l’amministratore, che può solo assegnarne una nuova. Al primo accesso il cambio è obbligatorio. L’amministratore vede chi è collegato adesso e su quale maschera, rilegge entrate, uscite e tentativi rifiutati, e può chiudere una sessione a distanza.
In pratica
- Cinque password sbagliate di fila bloccano l’utente per quindici minuti
- Cambio obbligatorio della password al primo accesso
- Sessioni aperte visibili, con stato e ultima attività
- Chiusura a distanza con un permesso a parte, scritta nel registro
- Chi chiude la scheda senza uscire risulta «sessione finita per inattività»
Nel dettaglio
Sicurezza: le cose che contano
Permesso per azione
Non un interruttore unico per maschera: vedere, modificare, stampare ed eliminare sono chiavi distinte.
Ruoli modificabili
I ruoli standard si adattano e ricevono da soli i permessi delle funzioni nuove; quelli su misura si gestiscono a mano.
Moduli per persona
Lo stesso programma mostra a ognuno solo i moduli accesi per la sua società e abilitati per lui.
Un database per società
Le aziende sono separate davvero: dati, configurazione e report di una società viaggiano con il suo backup.
Chi è collegato
Stato, ultima attività, maschera aperta e da dove: browser, palmare o altro. L’elenco si aggiorna da solo.
Registro degli accessi
Entrate, uscite, durata delle sessioni e tentativi rifiutati, conservati ventiquattro mesi con la pulizia automatica.
Domande frequenti
Quello che ci chiedono più spesso
L’agente può vedere i costi?
Solo se glielo concedete: i permessi si danno per funzione, e un permesso si toglie dal ruolo in un clic. Il cambio si sente entro due minuti, senza che la persona debba uscire.
L’amministratore può leggere le password?
No. Le password sono cifrate e non sono visibili a nessuno. L’amministratore può assegnarne una nuova, che la persona dovrà cambiare al primo accesso.
La stessa persona può avere profili diversi su aziende diverse?
No: i ruoli valgono su tutte le aziende della persona. Per profili diversi su aziende diverse servono utenti distinti.
Prima di un aggiornamento come so chi sta lavorando?
Dalla pagina degli utenti collegati: si vede chi è attivo e su che cosa, e si sa a chi telefonare. Se serve, le sessioni si chiudono a distanza.
Si lavora insieme
Moduli collegati
Contabilità
Prima nota guidata, IVA e bollati, bilanci in tempo reale, fattura elettronica nel documento.
Scopri →
Vediamo NewPro sui vostri processi
Una dimostrazione con le persone che lavorano davvero sulle maschere, non solo con chi decide. Nessun impegno a comprare.